Domain sgsx.de kaufen?
Wir ziehen mit dem Projekt
sgsx.de um.
Sind Sie am Kauf der Domain
sgsx.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sgsx.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Zulassung, Prüfung, Zertifizierung, Fachbücher von David HagenDas Fachbuch "Zulassung, Prüfung, Zertifizierung" von David Hagen bietet eine umfassende Analyse der Regulierungsbestrebungen in der höheren Musikausbildung. Es beleuchtet die Entwicklung von Zulassungs-, Prüfungs- und Zertifizierungsverfahren seit dem frühen 19. Jahrhundert bis zur NS-Zeit. Der Autor untersucht die damit verbundenen Interessen, Hoffnungen und Konflikte, die sowohl staatliche Akteure als auch Ausbildungsinstitutionen und berufsständische Interessengruppen betreffen. Durch die Rekonstruktion dieser Geschichte wird deutlich, wie sich das Verhältnis von Musik und öffentlichem Bildungswesen im Laufe der Zeit verändert hat. Das Buch bietet eine neue Perspektive auf die rechtlichen und verwaltungstechnischen Rahmenbedingungen der Musikausbildung und zeigt auf, wie diese die Ausbildung und den Zugang zu Berufen in der Musik beeinflussten. Es ist eine wertvolle Ressource für alle, die sich mit der Geschichte und den Strukturen der Musikausbildung auseinandersetzen möchten.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schröder, Wolfgang: Inspektion, Prüfung und Instandhaltung von Photovoltaikanlagen.Inspektion, Prüfung und Instandhaltung von Photovoltaikanlagen. , Analyse, Bewertung, Instandsetzung. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 2. überarbeitete Aufl., Erscheinungsjahr: 20220331, Produktform: Leinen, Autoren: Schröder, Wolfgang, Auflage: 22002, Auflage/Ausgabe: 2. überarbeitete Aufl, Seitenzahl/Blattzahl: 264, Abbildungen: 190 Abbildungen und 8 Tabellen, Themenüberschrift: ARCHITECTURE / Buildings / Residential, Keyword: Bauphysik/Bauchemie; Elektrizität; Bauerhaltung; Unterhaltung; Technischer Ausbau; Elektroanlage; Fotovoltaik; Photovoltatik; PV-Anlage; Stromerzeugung; Solarenergie; Anlagentechnik; Technologie; Fehlererkennung; Wartung; Dokumentation; Betrieb; Norm; DIN; Vorschrift; Recht; Konstruktion; Dach; Tragsystem; Technische Anlage; Erneuerbare Energie; Brandschutz; Planer; Planungsbüros; Architektenbüros; Bauphysiker; Energieversorger; Energieberater; Installationsfirmen; Private Bauherren, Fachschema: Energie (physikalisch) / Erneuerbare Energie~Energiewirtschaft / Erneuerbare Energie~Erneuerbare Energie~Regenerative Energie~Fotovoltaik~Photovoltaik~Solartechnik / Fotovoltaik~Maschinenbau~Haus / Wohnhaus~Wohnhaus, Fachkategorie: Alternative und erneuerbare Energien und Technik, Warengruppe: HC/Bau- und Umwelttechnik, Fachkategorie: Architektur: Wohngebäude, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fraunhofer Irb Stuttgart, Verlag: Fraunhofer Irb Stuttgart, Verlag: Fraunhofer IRB Verlag, Länge: 245, Breite: 176, Höhe: 21, Gewicht: 860, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2096059, Vorgänger EAN: 9783816792642, eBook EAN: 9783738806649, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nachhaltigkeit im Nonprofit-BereichNachhaltigkeit im Nonprofit-Bereich , Nachhaltigkeitsberichterstattung und EU-Taxonomie an konkreten Beispielen und Tools , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20240415, Redaktion: Bachert, Robert~Thillmann, Sabrina, Seitenzahl/Blattzahl: 288, Keyword: EU; Management; Nachhaltigkeit; Nachhaltigkeitsberichterstattung; Nonprofit-Bereich; Nonprofit-Unternehmen, Fachschema: Soziales Engagement~Gemeinnützigkeit~Unternehmensorganisation~Sozialarbeit, Fachkategorie: Gemeinnützige Organisationen (non-profit), Warengruppe: TB/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 207, Breite: 146, Höhe: 21, Gewicht: 476, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die Vorteile einer Zertifizierung in Bezug auf Nachhaltigkeit und Umweltschutz in der Lebensmittelindustrie?
Eine Zertifizierung in Bezug auf Nachhaltigkeit und Umweltschutz in der Lebensmittelindustrie zeigt, dass ein Unternehmen sich verpflichtet hat, umweltfreundliche Praktiken zu implementieren. Dies kann dazu beitragen, das Vertrauen der Verbraucher zu stärken und die Glaubwürdigkeit des Unternehmens zu erhöhen. Zertifizierte Unternehmen können auch von Kosteneinsparungen durch effizientere Ressourcennutzung und Abfallreduzierung profitieren. Darüber hinaus können sie Zugang zu neuen Märkten und Kunden erhalten, die nachhaltige und umweltfreundliche Produkte bevorzugen. **
-
Welche Methoden der zerstörungsfreien Prüfung eignen sich am besten für die Inspektion von Werkstoffen und Bauteilen?
Die Methoden der Ultraschallprüfung, Wirbelstromprüfung und Röntgenprüfung eignen sich am besten für die Inspektion von Werkstoffen und Bauteilen. Diese Techniken ermöglichen eine genaue Untersuchung der inneren Struktur und eventueller Defekte, ohne das Material zu beschädigen. Je nach Material und Anforderungen können auch andere zerstörungsfreie Prüfverfahren wie die Magnetpulverprüfung oder die Thermografie eingesetzt werden. **


Welche Vorteile bietet eine Bio-Zertifizierung für Landwirte, Verbraucher und die Umwelt?
Eine Bio-Zertifizierung bietet Landwirten die Möglichkeit, ihre Produkte zu einem höheren Preis zu verkaufen und neue Märkte zu erschließen. Verbraucher können sich auf die Einhaltung strenger ökologischer und sozialer Standards verlassen und somit gesündere und umweltfreundlichere Produkte genießen. Die Umwelt profitiert von einer Reduzierung des Einsatzes von chemischen Düngemitteln und Pestiziden, was zu einer geringeren Belastung von Böden, Gewässern und der Luft führt. Darüber hinaus fördert die Bio-Zertifizierung den Erhalt der Artenvielfalt und den Schutz natürlicher Lebensräume. **
Was sind die Vorteile und Anforderungen, um ein Produkt als GOTS-zertifiziert zu erhalten, und wie beeinflusst diese Zertifizierung die Nachhaltigkeit und Qualität von Textilien und Kleidung?
Die Global Organic Textile Standard (GOTS) Zertifizierung stellt sicher, dass ein Produkt aus biologisch erzeugten Naturfasern hergestellt wird, die ohne den Einsatz von schädlichen Chemikalien angebaut wurden. Um die Zertifizierung zu erhalten, müssen alle Prozesse entlang der Lieferkette strenge Umwelt- und Sozialstandards erfüllen. Dies umfasst die Verwendung von umweltfreundlichen Farbstoffen und Hilfsmitteln, die Einhaltung fairer Arbeitsbedingungen und die Minimierung des ökologischen Fußabdrucks. Die Vorteile der GOTS-Zertifizierung liegen in der Gewissheit, dass die Produkte umweltfreundlich und sozial verantwortlich hergestellt wurden. Dies trägt zur Reduzierung der Umweltbelastung und zur Verbesserung der Arbeits **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
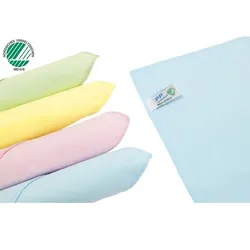
Microfasertuch Pfennig Clino MicroUltra 31x38 cm blau Top Qualität mit Nordic Swan Umwelt-ZertifizierungDurch die Zertifizierung mit dem Nordischen Umweltzeichen Version 2.0, belegt das Tuch seine ökonomische Qualität. Hinzu kommt eine Keimreduzierung um über 99 %, die bereits beim Einsatz nur mit Wasser erreicht wird (Testmethode DGMH 2001. Standardmethode 14). Das Tuch ist geeignet für alle nicht strukturierten Oberflächen. Dazu zählen: Glas- und Spiegelflächen, Bildschirme Oberflächen elektronischer Geräte. Clino MicroUltra ist für die Trocken- und Feuchtreinigung anwendbar. Material: Polyester/Nylon (80:20) waschbar bis max. 95°C Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.5,09 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Zulassung, Prüfung, Zertifizierung, Fachbücher von David HagenDas Fachbuch "Zulassung, Prüfung, Zertifizierung" von David Hagen bietet eine umfassende Analyse der Regulierungsbestrebungen in der höheren Musikausbildung. Es beleuchtet die Entwicklung von Zulassungs-, Prüfungs- und Zertifizierungsverfahren seit dem frühen 19. Jahrhundert bis zur NS-Zeit. Der Autor untersucht die damit verbundenen Interessen, Hoffnungen und Konflikte, die sowohl staatliche Akteure als auch Ausbildungsinstitutionen und berufsständische Interessengruppen betreffen. Durch die Rekonstruktion dieser Geschichte wird deutlich, wie sich das Verhältnis von Musik und öffentlichem Bildungswesen im Laufe der Zeit verändert hat. Das Buch bietet eine neue Perspektive auf die rechtlichen und verwaltungstechnischen Rahmenbedingungen der Musikausbildung und zeigt auf, wie diese die Ausbildung und den Zugang zu Berufen in der Musik beeinflussten. Es ist eine wertvolle Ressource für alle, die sich mit der Geschichte und den Strukturen der Musikausbildung auseinandersetzen möchten.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schröder, Wolfgang: Inspektion, Prüfung und Instandhaltung von Photovoltaikanlagen.Inspektion, Prüfung und Instandhaltung von Photovoltaikanlagen. , Analyse, Bewertung, Instandsetzung. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 2. überarbeitete Aufl., Erscheinungsjahr: 20220331, Produktform: Leinen, Autoren: Schröder, Wolfgang, Auflage: 22002, Auflage/Ausgabe: 2. überarbeitete Aufl, Seitenzahl/Blattzahl: 264, Abbildungen: 190 Abbildungen und 8 Tabellen, Themenüberschrift: ARCHITECTURE / Buildings / Residential, Keyword: Bauphysik/Bauchemie; Elektrizität; Bauerhaltung; Unterhaltung; Technischer Ausbau; Elektroanlage; Fotovoltaik; Photovoltatik; PV-Anlage; Stromerzeugung; Solarenergie; Anlagentechnik; Technologie; Fehlererkennung; Wartung; Dokumentation; Betrieb; Norm; DIN; Vorschrift; Recht; Konstruktion; Dach; Tragsystem; Technische Anlage; Erneuerbare Energie; Brandschutz; Planer; Planungsbüros; Architektenbüros; Bauphysiker; Energieversorger; Energieberater; Installationsfirmen; Private Bauherren, Fachschema: Energie (physikalisch) / Erneuerbare Energie~Energiewirtschaft / Erneuerbare Energie~Erneuerbare Energie~Regenerative Energie~Fotovoltaik~Photovoltaik~Solartechnik / Fotovoltaik~Maschinenbau~Haus / Wohnhaus~Wohnhaus, Fachkategorie: Alternative und erneuerbare Energien und Technik, Warengruppe: HC/Bau- und Umwelttechnik, Fachkategorie: Architektur: Wohngebäude, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fraunhofer Irb Stuttgart, Verlag: Fraunhofer Irb Stuttgart, Verlag: Fraunhofer IRB Verlag, Länge: 245, Breite: 176, Höhe: 21, Gewicht: 860, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2096059, Vorgänger EAN: 9783816792642, eBook EAN: 9783738806649, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Nachhaltigkeit im Nonprofit-BereichNachhaltigkeit im Nonprofit-Bereich , Nachhaltigkeitsberichterstattung und EU-Taxonomie an konkreten Beispielen und Tools , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20240415, Redaktion: Bachert, Robert~Thillmann, Sabrina, Seitenzahl/Blattzahl: 288, Keyword: EU; Management; Nachhaltigkeit; Nachhaltigkeitsberichterstattung; Nonprofit-Bereich; Nonprofit-Unternehmen, Fachschema: Soziales Engagement~Gemeinnützigkeit~Unternehmensorganisation~Sozialarbeit, Fachkategorie: Gemeinnützige Organisationen (non-profit), Warengruppe: TB/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 207, Breite: 146, Höhe: 21, Gewicht: 476, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile einer Zertifizierung in Bezug auf Nachhaltigkeit und Umweltschutz in der Lebensmittelindustrie?
Eine Zertifizierung in Bezug auf Nachhaltigkeit und Umweltschutz in der Lebensmittelindustrie zeigt, dass ein Unternehmen sich verpflichtet hat, umweltfreundliche Praktiken zu implementieren. Dies kann dazu beitragen, das Vertrauen der Verbraucher zu stärken und die Glaubwürdigkeit des Unternehmens zu erhöhen. Zertifizierte Unternehmen können auch von Kosteneinsparungen durch effizientere Ressourcennutzung und Abfallreduzierung profitieren. Darüber hinaus können sie Zugang zu neuen Märkten und Kunden erhalten, die nachhaltige und umweltfreundliche Produkte bevorzugen. **
-
Welche Methoden der zerstörungsfreien Prüfung eignen sich am besten für die Inspektion von Werkstoffen und Bauteilen?
Die Methoden der Ultraschallprüfung, Wirbelstromprüfung und Röntgenprüfung eignen sich am besten für die Inspektion von Werkstoffen und Bauteilen. Diese Techniken ermöglichen eine genaue Untersuchung der inneren Struktur und eventueller Defekte, ohne das Material zu beschädigen. Je nach Material und Anforderungen können auch andere zerstörungsfreie Prüfverfahren wie die Magnetpulverprüfung oder die Thermografie eingesetzt werden. **
-
Welche Vorteile bietet eine Bio-Zertifizierung für Landwirte, Verbraucher und die Umwelt?
Eine Bio-Zertifizierung bietet Landwirten die Möglichkeit, ihre Produkte zu einem höheren Preis zu verkaufen und neue Märkte zu erschließen. Verbraucher können sich auf die Einhaltung strenger ökologischer und sozialer Standards verlassen und somit gesündere und umweltfreundlichere Produkte genießen. Die Umwelt profitiert von einer Reduzierung des Einsatzes von chemischen Düngemitteln und Pestiziden, was zu einer geringeren Belastung von Böden, Gewässern und der Luft führt. Darüber hinaus fördert die Bio-Zertifizierung den Erhalt der Artenvielfalt und den Schutz natürlicher Lebensräume. **
-
Was sind die Vorteile und Anforderungen, um ein Produkt als GOTS-zertifiziert zu erhalten, und wie beeinflusst diese Zertifizierung die Nachhaltigkeit und Qualität von Textilien und Kleidung?
Die Global Organic Textile Standard (GOTS) Zertifizierung stellt sicher, dass ein Produkt aus biologisch erzeugten Naturfasern hergestellt wird, die ohne den Einsatz von schädlichen Chemikalien angebaut wurden. Um die Zertifizierung zu erhalten, müssen alle Prozesse entlang der Lieferkette strenge Umwelt- und Sozialstandards erfüllen. Dies umfasst die Verwendung von umweltfreundlichen Farbstoffen und Hilfsmitteln, die Einhaltung fairer Arbeitsbedingungen und die Minimierung des ökologischen Fußabdrucks. Die Vorteile der GOTS-Zertifizierung liegen in der Gewissheit, dass die Produkte umweltfreundlich und sozial verantwortlich hergestellt wurden. Dies trägt zur Reduzierung der Umweltbelastung und zur Verbesserung der Arbeits **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.